
博客 · 第 6 页
关于工程、设计与一些随手记录。
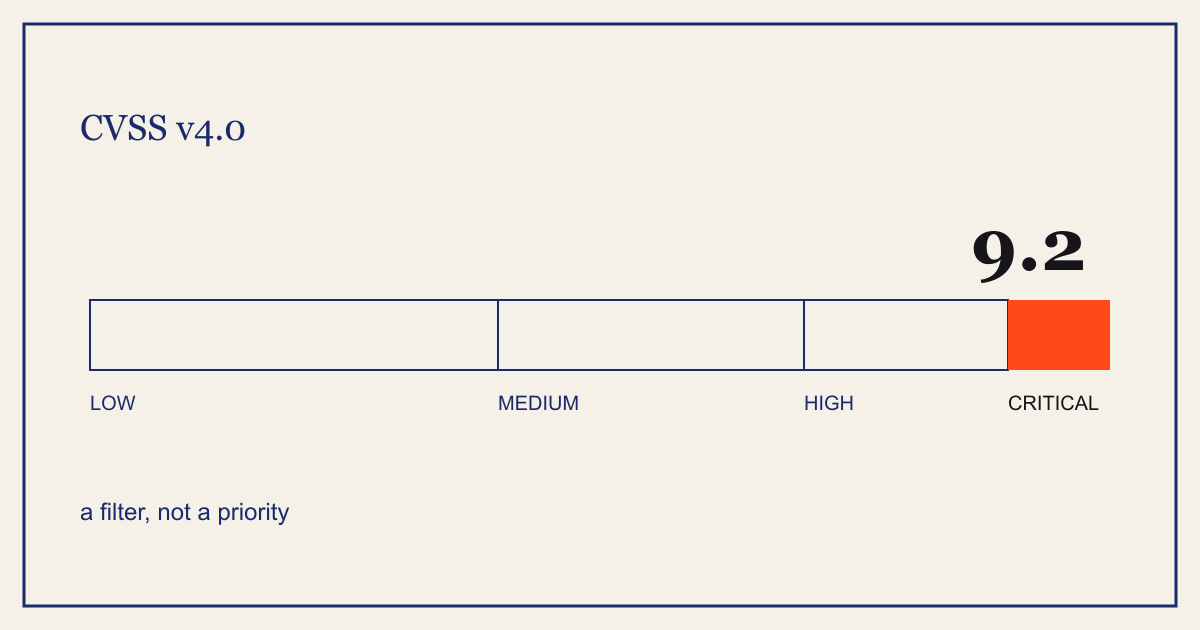
CVSS 4.0 的 9.2 分在说什么,以及它没说三件事
今天 PHP 那两个漏洞都是 CVSS v4.0 9.2。这个分数是筛选器,不是优先级——它衡量漏洞本身的严重性,不衡量你的资产、你的暴露面,也不衡量修它要停多久业务。
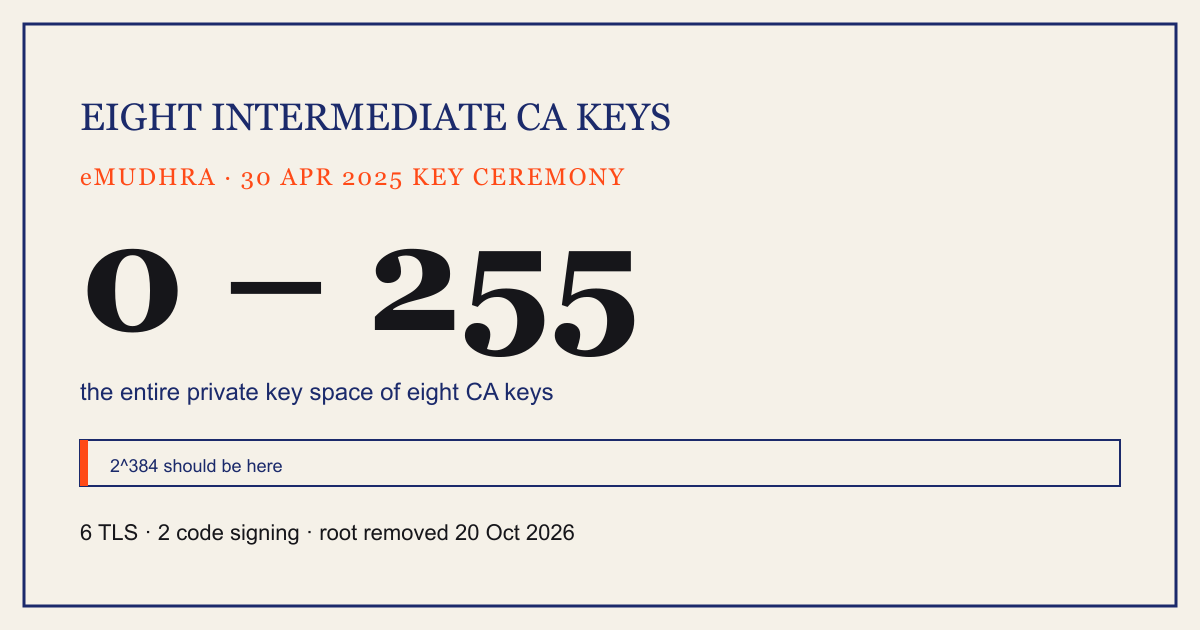
八个中级 CA 的私钥,全是小于 256 的整数
有人用 CCADB 的证书语料跑了一遍扫描,发现 eMudhra 八个中级 CA 的私钥能被直接枚举出来——它们生成时是 0 到 255 之间的整数。昨天 Mozilla 决定紧急吊销 emSign ECC Root CA - G3。
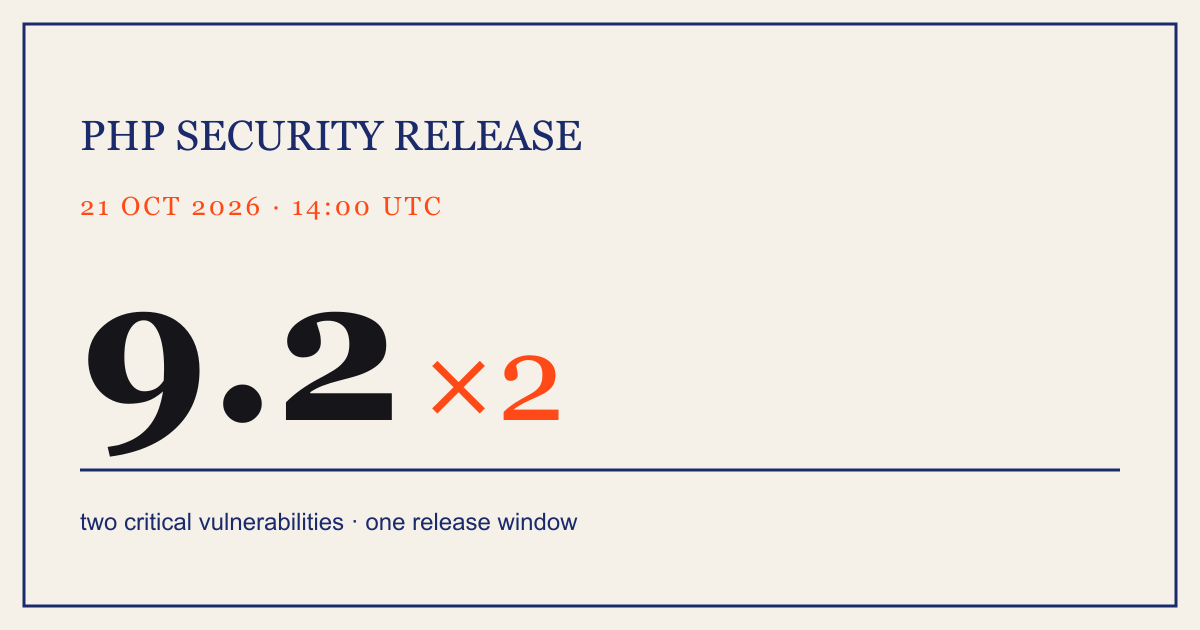
PHP 今天 14:00 UTC 修两个 9.2 分漏洞:在那之前能做的三件事
PHP 官方在 10 月 20 日晚发预警,说 10 月 21 日 14:00 UTC 会发一个安全版本,修两个 CVSS v4.0 都是 9.2 的严重漏洞。细节要等发布,但排班和回滚预案现在就能定。
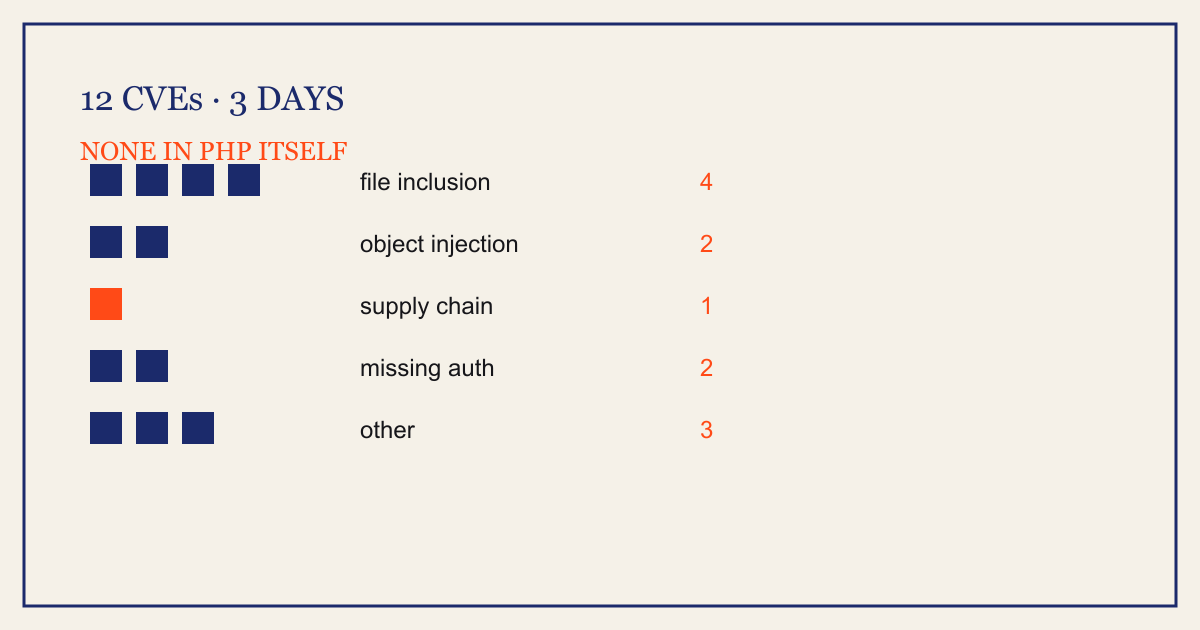
三天 12 条 PHP 相关 CVE,没有一条出在 PHP 本身
我在 NVD 里按 PHP 关键词拉了 10 月 19 到 21 日的通告,12 条全是插件、CMS 和库的问题。这比"PHP 又有漏洞了"更值得警惕,因为它说明你的风险清单根本不在语言上。
十个开源游戏、48 MB:自托管第三方游戏要付的三种代价
我把十个 MIT/公有领域的 HTML5 游戏原样搬进了这个静态站,总计 48.4 MB。真正花时间的不是搬文件,是许可证、体积和"它们本来从 CDN 加载"这三件事。
三维场景什么时候才该开始加载
一个页面里塞十四座 Three 场景,关键不是画得快,而是「什么时候才开始下载」。这里记两道闸、一次 SPA 换页的翻车,以及卸载时漏掉的 WebGL 上下文。